 sake | 2026/10/21 - 03:34 pm
テクフリ(運営会社:アイデンティティー)が保有するセキュリティエンジニアのフリーランス案件251件をもとに、単価相場、勤務形態、業務分野ごとの単価、求められる資格や経験年数についてまとめました。
セキュリティエンジニアの案件は、SOCでの監視からCSIRTでのインシデント対応、規程づくりやリスクアセスメントまで、仕事の幅が広いのが特徴的と言えます。この記事では、どの業務を担うかで単価などの条件がどう変わるのかを、案件データから整理していきます。
この記事の要点
- テクフリのセキュリティエンジニア案件の平均単価は月額約88万円。4件に1件は月額100万円以上
- リモートワークができる案件は約7割
- 最も多い業務分野はCSIRT・インシデント対応で、次いでSOC・セキュリティ監視
- 企画・戦略・ポリシー策定など上流が中心の案件は、運用・監視が中心の案件より約20万円高い
- 平均単価が高い分野はDevSecOps・セキュア開発、生成AI・LLM、ポリシー・規程策定。上位2つは100万円を超える
セキュリティエンジニア案件の単価相場
テクフリが保有するセキュリティエンジニア案件の月額単価は、平均約88万円、中央値約83万円です。最も多い価格帯は70万円台で、80万円以上の案件が半数を超えます。月額100万円以上の案件はおよそ4件に1件の割合です。

| 月額単価 | 案件数 | 割合 |
|---|---|---|
| 60万円未満 | 11件 | 4.4% |
| 60万円台 | 39件 | 15.5% |
| 70万円台 | 58件 | 23.1% |
| 80万円台 | 46件 | 18.3% |
| 90万円台 | 36件 | 14.3% |
| 100〜119万円 | 38件 | 15.1% |
| 120万円以上 | 23件 | 9.2% |
120万円以上の案件には、グループ全体のセキュリティ統括や、金融機関の監視強化の設計、セキュリティポリシーの策定といった、組織の方針を決める立場の案件が多く含まれます。
ご自身の経験でどのくらいの単価が見込めるかは、単価相場を確認してみるから確認できます。
勤務形態とリモートワークの割合
勤務形態が分かる案件のうち、リモートワークができる案件は約7割でした。最も多いのは週1〜3日の出社がある一部リモートで、フルリモートと常駐はそれぞれ約4分の1です。

| 勤務形態 | 割合 | 平均単価 |
|---|---|---|
| フルリモート | 25.8% | 86.4万円 |
| 一部リモート(週1〜週3出社) | 35.9% | 89.5万円 |
| 一部リモート(週4〜出社) | 11.0% | 91.0万円 |
| 常駐 | 27.3% | 88.5万円 |
※フルリモートには「緊急時のみ出社」「初日のみ出社」の案件を含みます。
勤務形態による平均単価の差は小さく、リモートだから単価が下がる、常駐だから上がるという傾向は見られません。最も多いのは週1〜3日の出社がある一部リモートの案件で、普段はリモートで作業しつつ、会議や機器の確認がある日に出社する働き方が中心です。常駐の案件には、社内に置かれたSOCでの監視や、金融機関のように社外から入れない環境での業務が多く含まれます。常駐という働き方の特徴は「客先常駐」の記事で、リモートで働ける案件はリモート可能な案件一覧で確認できます。
稼働日数は、ほぼすべての案件が週5日です。セキュリティエンジニアの案件は、週5日の稼働を前提に募集されるものがほとんどです。
業務分野別の案件の割合と単価
テクフリのセキュリティエンジニア案件で最も多い業務分野は、CSIRT・インシデント対応で、全体の約4割です。次いでSOC・セキュリティ監視、ポリシー・規程策定、クラウドセキュリティと続きます。1つの案件に複数の分野が含まれる場合は、それぞれに数えています。

| 業務分野 | 案件に占める割合 | 平均単価 |
|---|---|---|
| CSIRT・インシデント対応 | 41.0% | 89.2万円 |
| SOC・セキュリティ監視 | 36.3% | 83.9万円 |
| ポリシー・規程策定(ISMS・ガイドライン等) | 28.7% | 96.4万円 |
| クラウドセキュリティ(AWS・Azure・GCP) | 26.3% | 85.6万円 |
| 脆弱性診断・ペネトレーションテスト | 22.7% | 87.6万円 |
| SIEM・ログ分析 | 22.3% | 86.1万円 |
| リスクアセスメント・監査 | 21.9% | 95.1万円 |
| ファイアウォール・WAF・IDS/IPS | 20.3% | 84.9万円 |
| EDR・エンドポイント | 15.9% | 81.8万円 |
| ゼロトラスト・SASE | 15.5% | 91.5万円 |
| Microsoft 365・Entra ID | 12.0% | 83.7万円 |
| IAM・認証基盤 | 10.0% | 89.7万円 |
| DevSecOps・セキュア開発 | 6.4% | 102.3万円 |
| 生成AI・LLM | 6.4% | 100.2万円 |
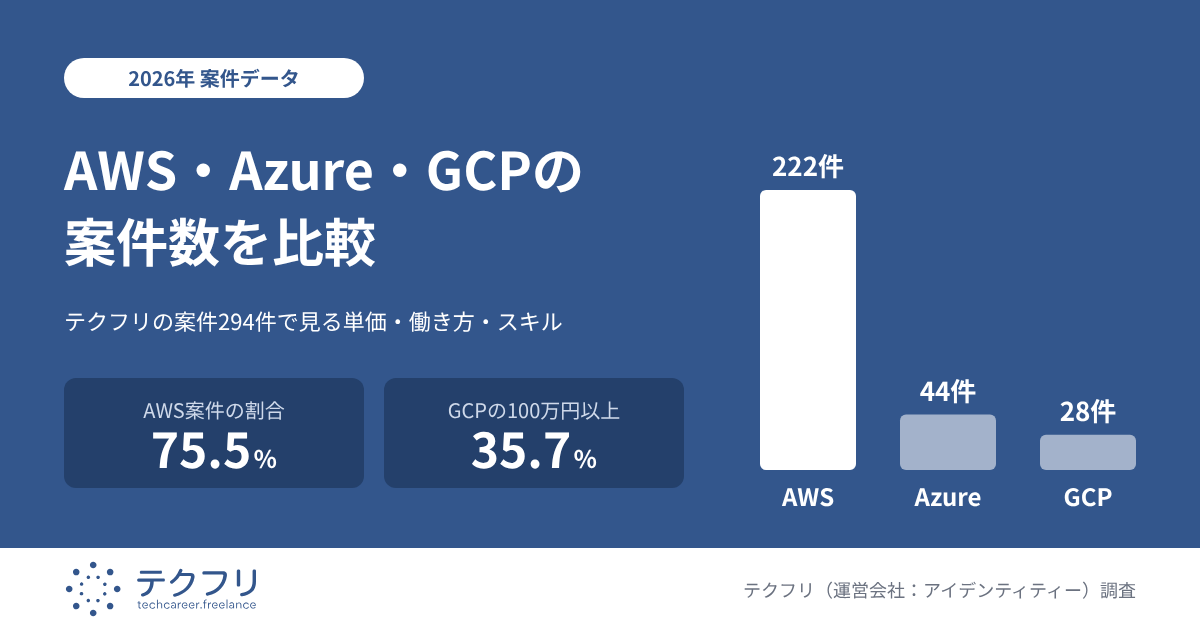
クラウドセキュリティの案件では、AWSのGuardDutyやSecurity Hub、AzureのDefender for Cloudなど、各クラウドのセキュリティ機能を扱う経験が求められています。クラウドごとの案件数や単価の違いは「AWS・Azure・GCPの案件数を比較」で紹介しています。
単価が高い業務分野ランキング
平均単価が最も高い分野はDevSecOps・セキュア開発で、約102万円でした。2位の生成AI・LLMも100万円を超え、3位はポリシー・規程策定(約96万円)です。

| 順位 | 業務分野 | 平均単価 |
|---|---|---|
| 1位 | DevSecOps・セキュア開発 | 102.3万円 |
| 2位 | 生成AI・LLM | 100.2万円 |
| 3位 | ポリシー・規程策定 | 96.4万円 |
| 4位 | リスクアセスメント・監査 | 95.1万円 |
| 5位 | ゼロトラスト・SASE | 91.5万円 |
| 6位 | IAM・認証基盤 | 89.7万円 |
| 7位 | CSIRT・インシデント対応 | 89.2万円 |
| 8位 | 脆弱性診断・ペネトレーションテスト | 87.6万円 |
生成AI・LLMの分野には、プロンプトインジェクション対策やAIエージェントの権限設計など、AIを組み込んだプロダクトを守る案件が含まれます。AI案件全体の単価は「生成AIエンジニアの単価相場」で紹介しています。
担当範囲別の単価
案件の仕事内容を、企画・戦略・ポリシー策定などの上流工程と、運用・監視・保守などの運用工程に分けて比べました。上流が中心の案件は平均約103万円で、運用が中心の案件より約20万円高くなっています。

| 担当範囲 | 平均単価 | 中央値 |
|---|---|---|
| 上流が中心(企画・戦略・ポリシー策定・コンサルティング等) | 103.3万円 | 99.0万円 |
| 上流と運用の両方を担う | 91.1万円 | 88.0万円 |
| 運用が中心(運用・監視・アラート対応・保守等) | 83.7万円 | 80.0万円 |
また、リーダーやプロジェクトマネジメントの経験を求める案件は約4割あり、求めていない案件より平均単価が約8万円高くなっています。
求められる資格と経験年数
セキュリティ関連の資格名を記載している案件は2割弱でした。最も多いのはCISSPで、情報処理安全確保支援士、情報セキュリティマネジメントが続きます。いずれもあれば尚可として挙げられることが多く、資格がないと応募できない案件は限られています。
経験年数の指定がある案件では、約半数が「3年以上」でした。1年以上・2年以上の指定もそれぞれ1割ほどあり、5年以上を求める案件も見られます。

| 資格 | 記載がある案件の割合 |
|---|---|
| CISSP | 9.2% |
| 情報処理安全確保支援士 | 6.8% |
| 情報セキュリティマネジメント | 5.2% |
| CISA | 2.4% |
| CISM | 2.4% |
ネットワークの経験を「CCNAレベル」と表現する案件もあります。ネットワークの基礎を証明する資格については「CCNAとはどんな資格?」で解説しています。
考察:セキュリティエンジニアが単価を上げるための経験の積み方
監視の経験は入口。インシデント対応で判断する側に回る
セキュリティエンジニアの案件は、SOCでの監視とCSIRTでのインシデント対応が二本柱です。ただ、両者は同じ運用工程ですが、求められる役割が違います。SOCの監視は、決められた手順に沿ってアラートを確認し、上にエスカレーションする仕事が中心です。一方でCSIRTは、エスカレーションを受けて影響範囲を見極め、封じ込めや再発防止の方針を決める立場にあります。
監視の経験しかない方は、アラートを上げる側から受けて判断する側へ移ることを意識すると、案件の選択肢が広がります。Tier2の分析や、一次対応メンバーへの助言を任される経験は、そのまま次の案件で評価される材料になります。
規程づくりとリスクアセスメントを担えると、単価の上限が上がる
ポリシー・規程策定やリスクアセスメントの案件は、手を動かす技術者というより、組織のセキュリティの決まりを作る立場の仕事です。経営層や監査部門に説明する場面も多く、技術の知識に加えて、相手に伝わる資料を作る力や合意を取りまとめる力が求められます。
この領域は、技術を知らないコンサルタントでは現場の実態に合わない規程になり、技術者だけでは経営に通じる言葉に落とせません。現場の運用を知ったうえで、規程やガイドラインの形にまとめられる人は多くないため、単価が高くなっています。運用の経験がある方は、手順書の整備や運用ルールの見直しといった「文書にする仕事」から関わると、上流への足がかりになります。上流ポジション全体の単価は「フリーランス上流案件の単価相場」で紹介しています。
開発側のセキュリティは、数は少ないが需要が集まっている
DevSecOpsやセキュア開発、生成AIのセキュリティは、案件数で見ると全体の1割に届きません。それでも単価のランキングでは上位を占めています。これらの案件の多くは自社プロダクトを持つ企業からの依頼で、開発チームの中に入り、設計レビューやCI/CDへの脆弱性スキャンの組み込みを進める役割です。「1人目のセキュリティ専任者」として体制づくりから任される案件もあります。
開発の経験とセキュリティの知識の両方を持つ人は少なく、企業側も採用に苦労している領域です。Webアプリケーションの開発経験がある方にとっては、セキュリティを掛け合わせることで高単価の案件に届く近道になり得ます。特に生成AIを組み込んだプロダクトでは、プロンプトインジェクションのような新しい攻撃への対策を考えられる人が求められています。
製品の経験は入口。単価を分けるのは「どこまで任されるか」
EDRやMicrosoft 365、ファイアウォールなど、特定の製品名を挙げた案件は数が多い一方で、単価は全体の平均を下回る傾向がありました。製品の設定や運用は手順が決まっていることが多く、経験者を集めやすいためです。
同じ製品を扱う案件でも、導入の検討や製品選定、運用設計から任される案件は単価が上がります。スキルシートには「どの製品を触ったか」だけでなく、導入の判断や運用ルールづくりにどこまで関わったかを書いておくと、評価されやすくなります。書き方は「エンジニアのスキルシートの書き方と基本ルール」を参考にしてください。
ネットワークとクラウドの土台が、どの分野でも効いてくる
SOC、ゼロトラスト、ファイアウォールの案件のいずれでも、必須スキルにはネットワークやサーバーの構築・運用経験が並びます。攻撃の痕跡をログから読み取るにも、ゼロトラストの構成を考えるにも、通信の仕組みが分かっていることが前提になるからです。
インフラエンジニアからセキュリティに移る方が多いのは、この土台をすでに持っているためです。インフラ側から見た案件の相場は「インフラエンジニアのフリーランス案件 単価相場」で、ネットワークとセキュリティの関係は「ネットワークエンジニアの将来性は?」で解説しています。
金融業界の知識は、単価の上積みになる
銀行・証券・保険などの金融機関に関わる案件は全体の約1割で、平均単価は約99万円と全体を10万円ほど上回りました。金融機関はFISC安全対策基準や金融庁のガイドラインなど、守るべき基準が細かく決まっており、それを理解したうえで規程やシステムに落とし込める人が求められます。金融業界での経験がある方は、業界の基準を知っていること自体が強みとして評価されます。
まとめ:経験の積み上げ方
- SOCの監視経験がある方は、CSIRTで判断を任される経験を積む
- 運用の経験を、手順書や運用ルールといった文書づくりにつなげ、規程・アセスメントの案件を目指す
- 開発経験がある方は、DevSecOpsや生成AIのセキュリティに踏み込むと高単価の案件に届きやすい
- 製品の経験は「導入の判断や設計まで担ったか」で書き分ける
- どの分野に進む場合も、ネットワークとクラウドの基礎が土台になる
テクフリで募集しているセキュリティエンジニア案件の例
実際の案件をもとに、内容を一部抽象化して紹介します。
| 案件の内容 | 月額単価 | 勤務形態 |
|---|---|---|
| 金融機関のセキュリティ監視強化(脅威シナリオの特定、SIEMの監視ルール設計) | 176万円 | 一部リモート(週1〜週3出社) |
| 企業グループの情報セキュリティ統括(戦略・ロードマップ策定、AI利用ガイドライン策定) | 143万円 | 一部リモート(週1〜週3出社) |
| BtoB SaaSの複数プロダクトのセキュリティ設計・推進(AI機能の設計レビュー含む) | 110万円 | フルリモート |
| 生成AIを使ったアプリケーション脆弱性スキャンの技術検証 | 105万円 | 一部リモート(週1〜週3出社) |
| 小売業グループのセキュリティガバナンス推進(規程策定、モニタリング、経営層への報告) | 99万円 | 一部リモート(週4〜出社) |
| SOC運用のTier2対応(アラート分析、インシデントの初動対応) | 88万円 | 常駐 |
| CSIRTの立ち上げ支援とセキュリティ組織の検討 | 83万円 | 一部リモート(週1〜週3出社) |
このほかの案件はセキュリティエンジニアの案件一覧から探せます。
よくある質問
フリーランスのセキュリティエンジニアの単価相場はどれくらいですか?
テクフリが保有するセキュリティエンジニア案件では、月額単価の平均が約88万円でした。月額100万円以上の案件も4件に1件ほどあります。運用・監視が中心の案件は80万円前後、規程策定やリスクアセスメントなど上流が中心の案件は100万円前後が目安です。
SOCの監視経験しかありませんが、フリーランスの案件はありますか?
あります。SOC・セキュリティ監視は案件の3割以上を占める分野で、監視やアラート対応の経験を求める案件は多くあります。単価を上げたい場合は、Tier2の分析やインシデント対応の判断まで担える案件を選ぶと、次のステップにつながります。
フルリモートで働けるセキュリティエンジニアの案件はありますか?
あります。フルリモートの案件は約4分の1で、週1〜3日出社の一部リモートを含めると7割以上がリモートで働けます。ただし金融機関のように社外から接続できない環境の案件や、SOCに常駐する案件もあるため、希望する分野によって選べる働き方が変わります。
未経験からセキュリティエンジニアのフリーランス案件に参画できますか?
セキュリティの実務経験がまったくない状態で参画するのは難しいのが実情です。ただし、ネットワークやサーバーの構築・運用経験があれば、セキュリティ業務への関心を条件に募集する案件もあります。インフラの経験がある方は、まずセキュリティ製品の運用やSOCの監視から入るのが現実的です。
CISSPや情報処理安全確保支援士は必須ですか?
必須とする案件は多くありません。資格名の記載がある案件は2割弱で、多くは「あれば尚可」の扱いです。ただし、規程策定や監査、コンサルティングなど上流の案件では、資格が知識の裏付けとして見られやすくなります。上流を目指す方は取得を検討する価値があります。
月額100万円以上の案件に参画するには何が必要ですか?
100万円以上の案件の多くは、セキュリティ戦略やポリシーの策定、リスクアセスメント、監視の設計など、方針を決める立場の仕事です。技術の知識に加えて、経営層や他部門に説明して合意を取りまとめた経験が求められます。開発経験とセキュリティを掛け合わせたDevSecOpsの案件も、この価格帯に入りやすい分野です。
生成AIのセキュリティに関わる案件はありますか?
あります。数はまだ多くありませんが、プロンプトインジェクション対策やAIエージェントの権限設計、AI利用ガイドラインの策定といった案件が出てきており、平均単価は100万円を超えています。Webアプリケーションのセキュリティ経験がある方は、AIを組み込んだプロダクトの知識を足すことで参画しやすくなります。
週3日など、週5日未満で働けるセキュリティエンジニアの案件はありますか?
セキュリティエンジニアの案件は、ほとんどが週5日の稼働を前提に募集されています。ただし、週5日で募集している案件でも、交渉によって週3〜4日に調整できる場合があります。希望がある場合は、案件を紹介してもらう際に相談してみてください。
集計対象
- 対象:テクフリが保有するセキュリティエンジニアの案件251件(募集終了分を含む)
- 集計日:2026年10月21日
- 単価は月額(税込)。週5日稼働の案件を対象としています
- 業務分野は、案件名・仕事内容・必須スキル・尚可スキルの記載をもとに分類しています。1つの案件が複数の分野に含まれる場合があります
- 勤務形態・経験年数の割合は、記載がある案件を母数としています
セキュリティエンジニアの案件探しはテクフリへ
テクフリでは、SOC・CSIRTの運用からセキュリティ戦略の策定まで、幅広いセキュリティエンジニアの案件を扱っています。マージン率10%の案件も多く、マージン率10%の案件一覧から確認できます。新規登録から最速2日で参画が決まった実績もあります。
面談の準備には「フリーランスの面談でよく聞かれる質問170選」もご活用ください。